ITIL先锋论坛开设长河老师亲授的ITIL全系列认证培训课程,有意请关注“ITIL先锋论坛”公众号或百度“ITIL先锋论坛”官网。
ITIL 4(Information Technology Infrastructure Library)作为一种IT服务管理框架,其核心目的在于协助组织提供高品质的IT服务。在ITIL 4框架内,入侵检测与预防管理被确立为一个至关重要的流程,其旨在协助组织识别并防范恶意入侵,进而确保其信息系统的安全性。
在IT服务管理的范畴内,入侵检测与预防管理扮演着至关重要的角色,以保护组织的信息系统免受恶意入侵和攻击。该流程要求对组织的信息系统进行全面的风险评估,旨在识别潜在的安全漏洞及入侵风险。通过细致的风险识别与评估,组织能够据此制定出行之有效的入侵检测与预防策略。
在入侵检测与预防管理的实践中,组织需制定恰当的安全策略及控制措施,以确保信息系统的安全性。这可能涵盖访问控制、身份验证、加密技术及防火墙等安全手段。
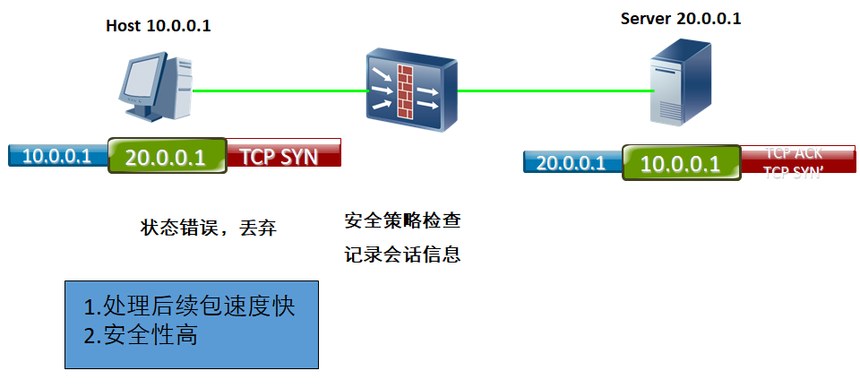
组织需部署入侵检测系统(IDS),以监控网络及系统活动,并检测潜在的入侵行为。IDS通过实时监测网络流量、日志分析及异常行为检测等手段,实现对入侵行为的及时发现。
此外,入侵检测与预防管理还包括威胁情报的获取与分析,以及系统漏洞的及时修补。通过掌握最新的威胁及漏洞信息,组织能够采取相应的预防措施,以有效抵御入侵。
一旦发生入侵事件,组织需制定详尽的事件响应计划,并立即采取措施以限制损失,并恢复受影响的系统。这可能涉及隔离受感染的系统、修复漏洞、恢复数据等关键步骤。
通过实施入侵检测与预防管理,组织能够显著提升其信息系统的安全性,并有效降低潜在的入侵风险。这对于保护组织的数据及资产,以及确保业务的连续性具有重要意义。
在IT服务管理中,入侵检测与预防管理作为一项关键流程,对于保护组织的信息系统免受恶意入侵和攻击具有不可替代的作用。