13 运维阶段的信息安全风险管理
13.1 安全需求和目标
运行维护阶段是在信息系统经过授权投入运行之后,通过风险管理的相关过程和活动,确保信息系统在运行过程中、以及信息系统或其运行环境发生变化时维持系统的正常运行和安全性。
运行维护阶段的安全需求包括:
1)
在信息系统未发生更改的情况下,维持系统的正常运行,进行日常的安全操作及安全管理;
2)
在信息系统及其运行环境发生变化的情况下,进行风险评估并针对风险制定控制措施;
3)
定期进行风险再评估工作,维持系统的持续安全;
4)
定期进行信息系统的重新审批工作,确保系统授权的时间有效性。
在运行维护阶段,风险管理的主要目标是确保上述安全需求已得到实现。
13.2 风险管理的过程和活动
13.2.1 风险管理过程概述
运行维护阶段的风险管理主要活动包括安全运行和管理、变更管理、风险再评估、定期重新审批,同时在上述过程中通过监控与审查、沟通与咨询来确保本阶段风险管理目标的实现。各项活动在风险管理流程中所处位置如下表所示。
表13.1
| 序号 | 风险管理活动 | 所处风险管理流程 |
1 | 安全运行和管理 | 风险控制 |
2 | 变更管理 | 风险评估、风险控制 |
3 | 风险再评估 | 风险评估、风险控制 |
4 | 定期重新审批 | 审核批准 |
图13.1 描述了运行维护阶段风险管理活动的流程。
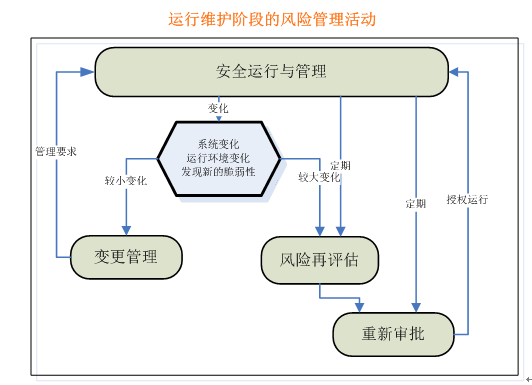
图13.1
运行维护阶段的风险管理活动
安全运行和管理活动贯穿于整个运行维护阶段,在系统发生变化、运行环境发生变化、以及发现新的脆弱性的情况下,应进行系统变更管理,并将管理要求反馈到安全运行与管理活动中;在变化较大的情况下,应进行风险再评估,再评估活动也应定期进行;系统授权运行的重新审批工作也应定期进行,保证系统的授权维持时间有效性。DevOps
13.2.2 安全运行和管理
信息系统在开始运行之后,应按照控制措施所定义的系统操作要求、运行要求和管理要求,进行安全操作和安全管理,保证系统的安全功能的实现。安全运行和管理的例子包括执行备份、举办培训课程、管理密钥、更新用户管理和访问特权、以及更新安全软件等。
13.2.3 变更管理
在信息系统及其运行环境发生变化时,应评估其风险,并制定和实施相应的控制措施来控制风险。变更管理包括以下几个方面:
1)信息系统的变更
包括系统升级、增加新功能、发现新的系统威胁和脆弱性等。
2)系统运行环境的变更
包括系统的硬环境、软环境的变化,以及法律法规环境的变化。
在信息系统及其运行环境发生变化时,应执行风险管理流程中的风险评估过程和风险控制过程,分析可能出现的新风险,并制定和实施控制措施对风险进行控制。
变更管理主要用于信息系统及其运行环境发生变化不大的情况,变更管理无需对系统运行进行重新授权。
13.2.4 风险再评估
风险再评估是对重新对系统进行风险评估的过程。应定期进行系统的风险再评估,在信息系统及其运行环境发生重大变化时,也应适时进行风险再评估。定期风险评估的周期一般应为一年,最长不应超过2年。
风险再评估后应执行风险控制过程,针对风险制定和实施控制措施。
13.2.5 定期重新审批
定期重新审批是重新执行信息系统审核批准的过程。信息系统在运行一段时间之后,系统及其运行环境、风险环境都会发生变化,应重新确认系统风险是否仍在可接受的范围内。
信息系统授权的重新审批应以风险再评估的结果为依据,根据系统风险再评估后的风险状况和残余风险,重新审批信息系统是否可以继续运行。