本文档为ITIL 4 信息安全管理实践指南,由长河领导的ITIL先锋论坛专家委员会组织翻译,旨在为组织提供信息安全管理的实践指导。文档分为五个主要部分,涵盖了实践概述、流程和活动、组织和人员、信息和技术支持以及合作伙伴和供应商的注意事项。
目的和描述
随着数字化转型的推进,ITIL 4信息安全管理实践变得愈发重要。跨行业数字化服务的增长、云解决方案的广泛使用以及合作伙伴和服务消费者的数字化服务集成,都对组织的业务产生了重大影响。信息安全管理实践与其他实践(如可用性管理、风险管理等)相结合,确保组织的产品和服务满足所有相关方要求的信息安全级别。
术语和概念
ITIL 4信息安全管理实践涉及以下关键术语和概念:
- 安全特性:包括保密性、完整性和可用性,以及身份验证和不可抵赖性。
- 资产、威胁、威胁制造者和漏洞:资产包括硬件、软件、网络、信息等对组织有价值的东西。信息安全管理实践帮助组织保护这些资产。
- 风险管理术语:信息安全管理实践使用了许多风险管理的术语和概念,如风险识别、分析和管理。
范围
ITIL 4信息安全管理实践的目的是保护组织开展业务所需的信息,无论这些信息以何种形式存储、处理或传达。实践的范围通常包括IT系统与服务、物理基础设施、业务流程、人员以及合作伙伴和供应商。
实践成功要素
ITIL 4信息安全管理实践包括以下实践成功要素(PSF):
制定和管理安全信息策略和计划:组织需要制定并维护安全信息策略和计划,以维持所需的安全信息水平。
- 缓解信息安全的风险:包括信息安全风险的识别、分析和管理,以及定义和管理控制措施。
- 演练和测试信息安全管理计划:测试是确保计划和控制在实践中工作的唯一方法。
- 将信息安全嵌入到服务价值系统的所有方面:信息安全管理实践应当被嵌入到服务价值系统的每一个部分中,包括指导原则、治理、服务价值链和价值流、实践以及持续改进。
关键指标
ITIL 4信息安全管理实践的关键指标已列入到其PSF中,可以用作价值流上下文中的KPI,以评估实践对这些价值流的效果和效率的贡献。
价值流量贡献
ITIL 4信息安全管理实践为服务价值链的所有活动做出了贡献,与其他实践相结合,为消费者提供高质量服务。
流程
ITIL 4信息安全管理实践构建了两个关键流程:
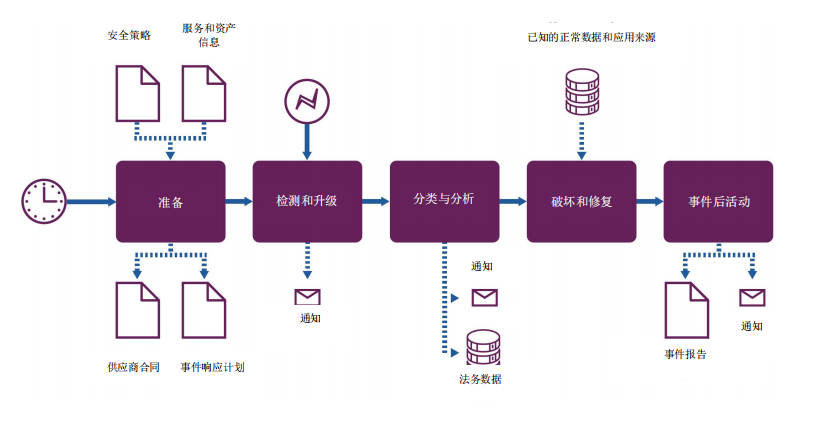
- 安全事件管理:包括事件准备、检测和升级、分类和分析、遏制和恢复以及事件后活动。
- 审计和评审:定期执行并遵循时间表,以评估控制效果并创建审计报告。
角色、能力和责任
ITIL 4信息安全管理实践涉及多个角色,包括首席信息安全官(CISO)和其他负责信息安全管理的角色。每个角色都应具备相应的能力和特定技能。此外,组织中的每个人都对信息安全管理实践负有责任。
组织结构和团队
在拥有专门IT部门的组织中,CISO的角色通常不在IT范围内,以确保实践的范围不仅限于IT。许多组织都有专门的IT安全团队,该团队在整个组织中提供专业知识。
信息交换
信息安全管理的效果取决于所使用信息的质量,包括消费者的业务流程、服务的架构和设计、合作伙伴和供应商的信息等。
自动化和工具
ITIL 4信息安全管理实践可以从自动化中受益,例如使用安全事件和事态管理(SIEM)工具进行事件检测和升级。
合作伙伴和供应商
合作伙伴和供应商可能会提供关键产品和服务组件,服务提供者需要与他们协商并同意信息安全的要求。如果供应商可以访问组织的网络或其他资源,这可能是安全违规行为,需要被识别和控制。
指导原则
使用ITIL指导原则时,考虑使用本实践是非常重要的。例如,聚焦价值、协作和提升可视化程度、通盘思考和工作等。
通过本概要描述,读者可以对ITIL 4 信息安全管理实践指南有一个全面的了解,包括其目的、范围、关键概念、流程、角色和责任等。这将有助于组织在建立和构建自己的信息安全管理实践时提供指导和参考。
IT运维管理:ITIL先锋论坛—ITIL 4 信息安全管理实践【中文版】.pdf