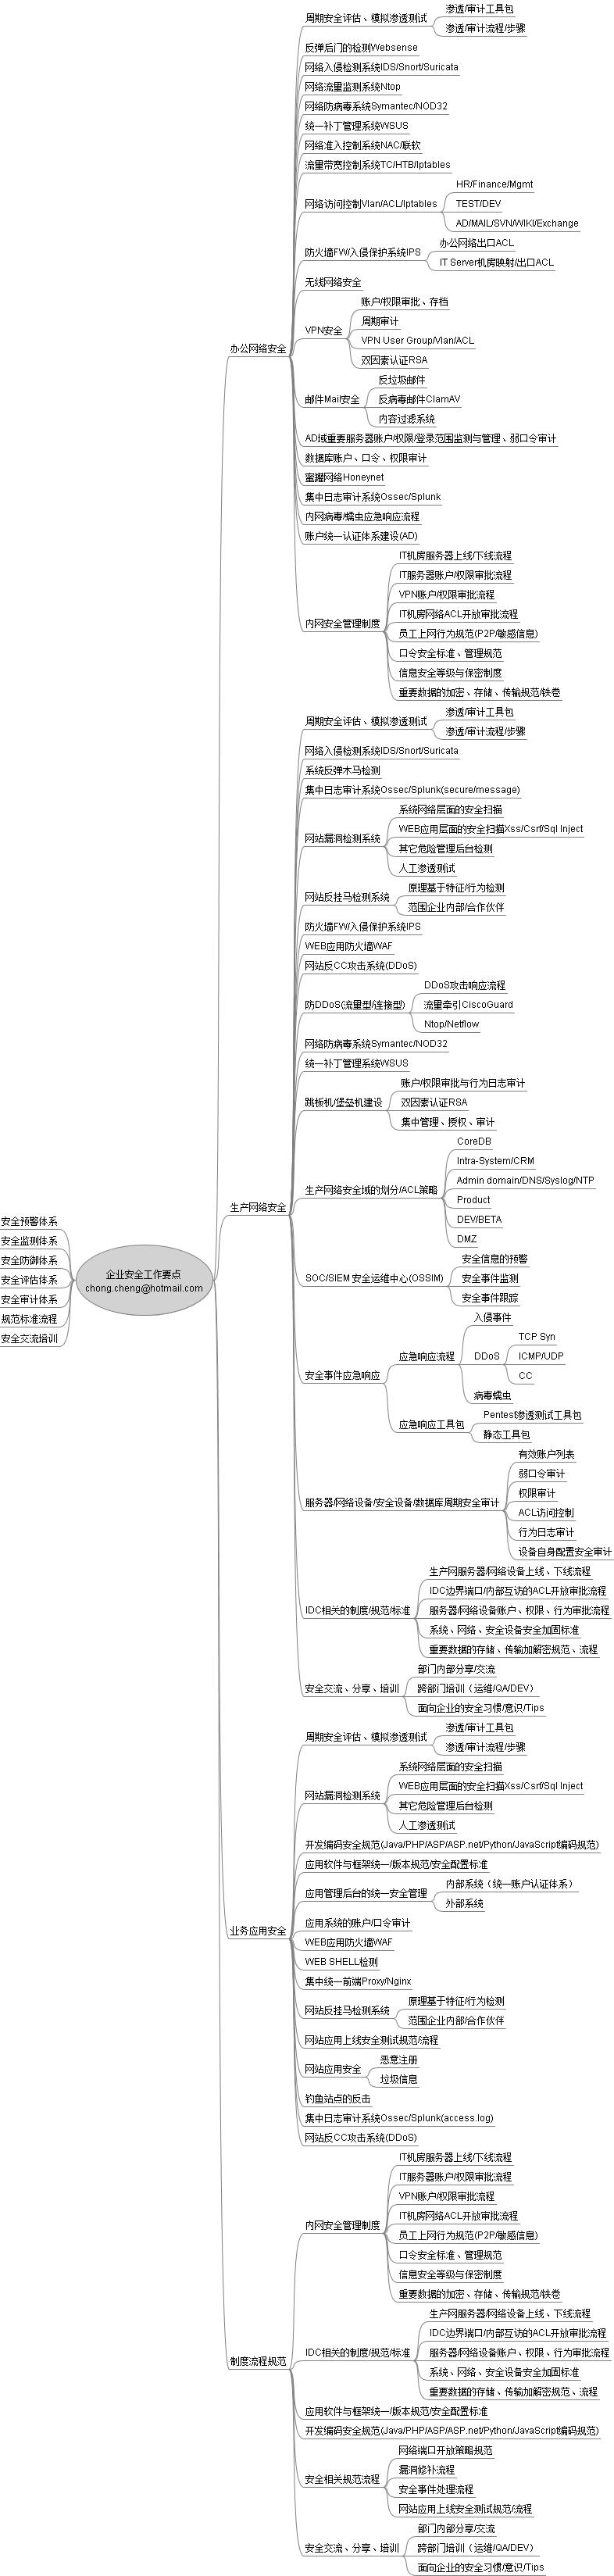
主要从企业生产网络安全/办公网络安全/业务应用安全/规范流程制度等角度分别细述。
1.1)安全预警体系
主要包括对互联网最新安全漏洞信息、网络安全社区和圈子等安全事件等作自动化的跟踪系统。及时把握最新的漏洞公告与安全事件信息,时刻掌握企业业务所面临的安全风险。 ITIL培训
1.2)安全监测体系
周期性对办公网络、生产网络、操作系统、业务应用等进行安全方面的安全弱点检查;相关日志或行为的审计;并自动将这些安全设备、检测系统、脚本工具的结果汇总集中展示与存储。便于后期的统一跟进与处理。
1.3)安全防御体系
根据企业的实际状况,通过商用产品/开源系统来建立综合的安全防御体系。比如入侵检测系统IDS、集中日志分析系统、WEB应用防火墙WAF、带宽流量分析管理系统、生产网络安全域的划分以及访问策略的制定、防火墙/交换网络设备中VLAN的访问控制策略ACL规划等等。
1.4)安全评估体系
周期性的对企业网络资产做安全方面的评估、模拟渗透测试,安全审计等工作。包括渗透测试、安全评估的工具平台的建设;模拟渗透测试的思路、步骤、流程等;以及应急响应方面如DDoS攻击、入侵事件、内网蠕虫爆发等处理流程的建立。
1.5)安全审计体系
安全审计主要包括以下几个方面:a)系统、网络、安全设备,应用软件的配置,账户、权限等方面的审计,b)以及服务器、网络设备的安全与系统日志的分析;WEB网站的访问日志的分析审计。c)跳板机、堡垒机中操作行为角度的审计。DevOps
1.6)规范标准流程
安全方面的规范、标准、流程的建立。比如内网安全管理制度中有《IT服务器账户/权限审批流程》、《信息安全等级与保密制度》、《口令安全标准、管理规范》等,又如生产网络领域则有《IDC边界端口开发标准》、《IDC网络访问控制开放审批流程》、《服务器、网络设备安全加固标准》等等。明确可以怎么做,不可以怎么做等。从安全框架、安全法规,流程的角度去规避安全风险。
1.7)安全交流培训
安全交流培训,主要体现在:a) 安全部门内部的技术专题性的交流、分享、培训新同事等;b) 跨部门的如针对DEV/QA做安全编码、安全测试方面的培训; c) 针对企业全员范围的安全习惯方面的培训。避免社工层面的攻击渗透,提高整理安全意识。