各位网友,我推荐一篇关于iso27001,信息安全管理的好文章给大家,希望多多交流。
ITIL认证
作者:北京趋势引领信息咨询续上期(200802月刊)
(二)
引言:在上一篇文章中,我们分析了IT信息安全的重要性和它的4个评价指标。但是在大多数IT管理人员的视角中,信息安全还仅仅局限在技术层面的操作。究竟企业高层是否需要参与考虑信息安全?高层管理在信息安全治理中应扮演什么角色?
趋势引领的专家在这篇文章中和大家一起探讨。
信息安全经常被看作只是一个技术问题,很少有组织认为其是组织必需的并优先考虑它。但是现在信息安全越来越成为业务成功的关键因素。组织最高管理层(董事会)和执行管理层(如CIO)越来越重视信息安全工作,他们关注的核心是安全性将如何帮助组织达到业务目标或创造新的战略竞争机遇,而不仅仅是具体的技术环节。ITIL
从安全性角度而言,高层关注的信息安全问题包括以下几方面:
·
商务运作中断:由于攻击造成的停工会导致生产率降低和收入损失,而与恢复受攻击的网络相 关的花费又会增加处理攻击事件的总体财务成本。
·
法律责任和潜在诉讼:受到攻击的企业可能需要作为被告或关键证人出庭。
·
竞争力下降:信息通常被认为是企业最宝贵的资产(70%或更多公司的价值在于其知识产权资产),这部分数据的损失或被窃可能造成严重后果,甚至会威胁企业在市场中的地位。
·
品牌资产被损害:对企业品牌的损害可能会有多种形式,但每种形式都会降低企业在市场中的地位。
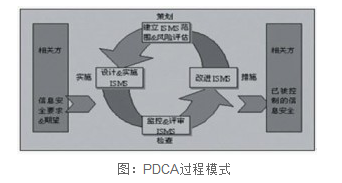
高层管理者有责任思考这些问题,最高管理层(董事会)也将被希望让信息安全成为IT治理固有的一部分,最好与IT治理过程集成(例如PDCA模式)。
gougougou222
图:PDCA过程模式
在这点上,IT治理委员会和执行管理层将对以下几个方面进行评审:
·
现在和未来投资于信息技术的规模和费用;
· 技术显著改变组织和商业运作,创造新的机会,和降低成本的潜力;
·
同时,他们也应该考虑由此导致的后果:
· 更加依赖信息、系统和传送信息的通讯系统;
· 对企业无法直接控制的外部组织的依赖;
·
由于IT故障对企业声誉和价值的影响;